在数字化浪潮席卷全球的今天,数据已成为新的生产要素,而信息安全则是保障这一要素安全流动的基石。黄仁高,一位深耕网络与信息安全软件开发领域的实践者,正带领团队准确把握数字化新基建的历史机遇,以技术创新筑牢数据安全防线,助力构建可信、可控、可靠的数字未来。
一、数字化新基建:安全先行的时代命题
以5G、大数据、人工智能、工业互联网为代表的新型基础设施建设,正在重塑经济社会运行模式。新基建在带来高效连接与智能计算的也极大拓展了网络攻击面:数据跨域流动、边缘节点激增、供应链风险传导,使得安全不再是一道附加题,而是新基建的内置属性。黄仁高指出:“没有安全底座的新基建,如同建在沙地上的高楼。网络与信息安全软件开发,必须与基础设施建设同步规划、同步建设、同步运行。”正是基于这一判断,他带领团队将研发重心锚定在数据全生命周期防护上,从源头的采集加密、传输中的动态防护,到存储与使用环节的细粒度管控,形成覆盖“云、网、边、端”的一体化安全能力。
二、聚焦数据安全:从合规驱动到能力内生
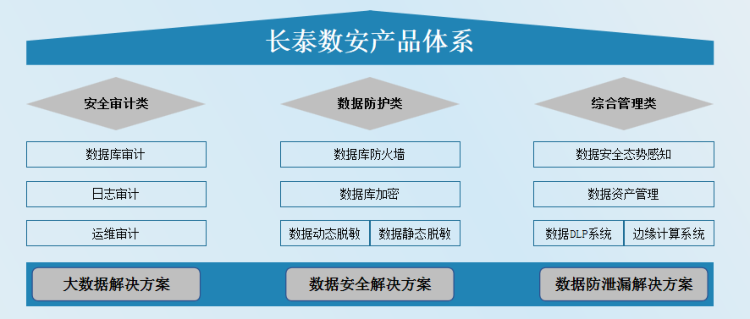
随着《数据安全法》《个人信息保护法》等法律法规相继实施,数据安全合规成为企业刚性需求。但在黄仁高看来,合规只是起点,真正的目标是将安全能力内化为业务系统的“基因”。在网络与信息安全软件开发实践中,他主张以数据分类分级为基础,以密码技术为核心,构建动态访问控制与数据防泄漏体系。团队研发的数据安全管控平台,融合了敏感数据识别、流转监测、脱敏与水印溯源等功能,既满足监管要求,又能适应业务敏捷迭代的需求。“让安全成为业务的使能者而非绊脚石,”黄仁高强调,“关键在于软件架构上前瞻设计、接口上开放融合、策略上灵活可编排。”
三、软件定义安全:研发效能的系统性提升
网络与信息安全软件开发的特殊性在于:它既要对抗不断演化的威胁,又要与快速交付的数字化业务同频。为此,黄仁高在研发体系中推行“软件定义安全”理念,通过安全能力原子化、服务化,将威胁检测、身份认证、加密保护等能力封装为标准API,供业务系统按需调用。他引入DevSecOps实践,把安全测试与代码审计嵌入持续集成流水线,实现安全左移。在团队建设方面,他注重培养既懂攻防又懂开发的复合型人才,倡导以攻促防、以赛代练,使研发团队在真实的攻防对抗中持续提升软件的安全质量。得益于此,团队交付的安全产品在漏洞密度、响应时延、可用性等关键指标上均有显著提升。
四、助力新未来:开放协同守护数字生态
数据安全是系统工程,单点突破难以支撑全局。黄仁高积极推动产学研协同与生态共建:一方面,与高校及研究机构合作开展隐私计算、零信任架构等前沿技术研究;另一方面,通过开源工具、安全能力共建等方式,将实践经验反哺行业。他认为,在数字化新基建的宏大图景中,安全软件企业应当成为“数字信任的供给者”,以标准化、高质量的软件产品和服务,为千行百业的数字化转型保驾护航。
站在新基建与数据安全交汇的时代路口,黄仁高正带领团队继续深耕网络与信息安全软件开发,在核心技术攻关、产品体系完善、安全生态共建等方面持续发力。他们的实践表明:把握数字化新基建浪潮,唯有将数据安全作为内在要求与核心竞争力,才能真正助力数据安全新让数字世界的每一步前行都建立在可信的基石之上。